|
- ISO/IEC 27000:2026 6차 개정된 규격은 정보보안 경영시스템(ISMS)의 핵심 개념과 원칙을 설명하고 있습니다.
- ISO/IEC 27001을 포함한 ISO/IEC 27000 표준 계열에 대한 개요를 제공하며, 정보보호관리체계를 구축하거나 개선할 때 조직내 관련 팀을 공통 원칙에 따라 통합하거나 인증 및 거버넌스 활동을 계획할 때 특히 유용합니다.
▣ ISO/IEC 27000:2026 에서의 핵심 개념과 원칙
- 5.2 기능별로 ISMS 명세 : 27001
- 5.3 ISMS 요구사항 충족 : 27003, 27004, 27005, 27007
- 5.4 필수 정보보안 통제 지침 : 27002, 27010, 27011, 27017, 27019
- 5.5 ISMS 활용 : 27013, 27014, TR 27016
- 5.6 통제 평가, 속성, 프로세스 및 역량 : TS 27008, 27021, TS 27022, 27028
- 5.7 적합성 평가 : 27006-1
- 5.8 표준 간의 관계
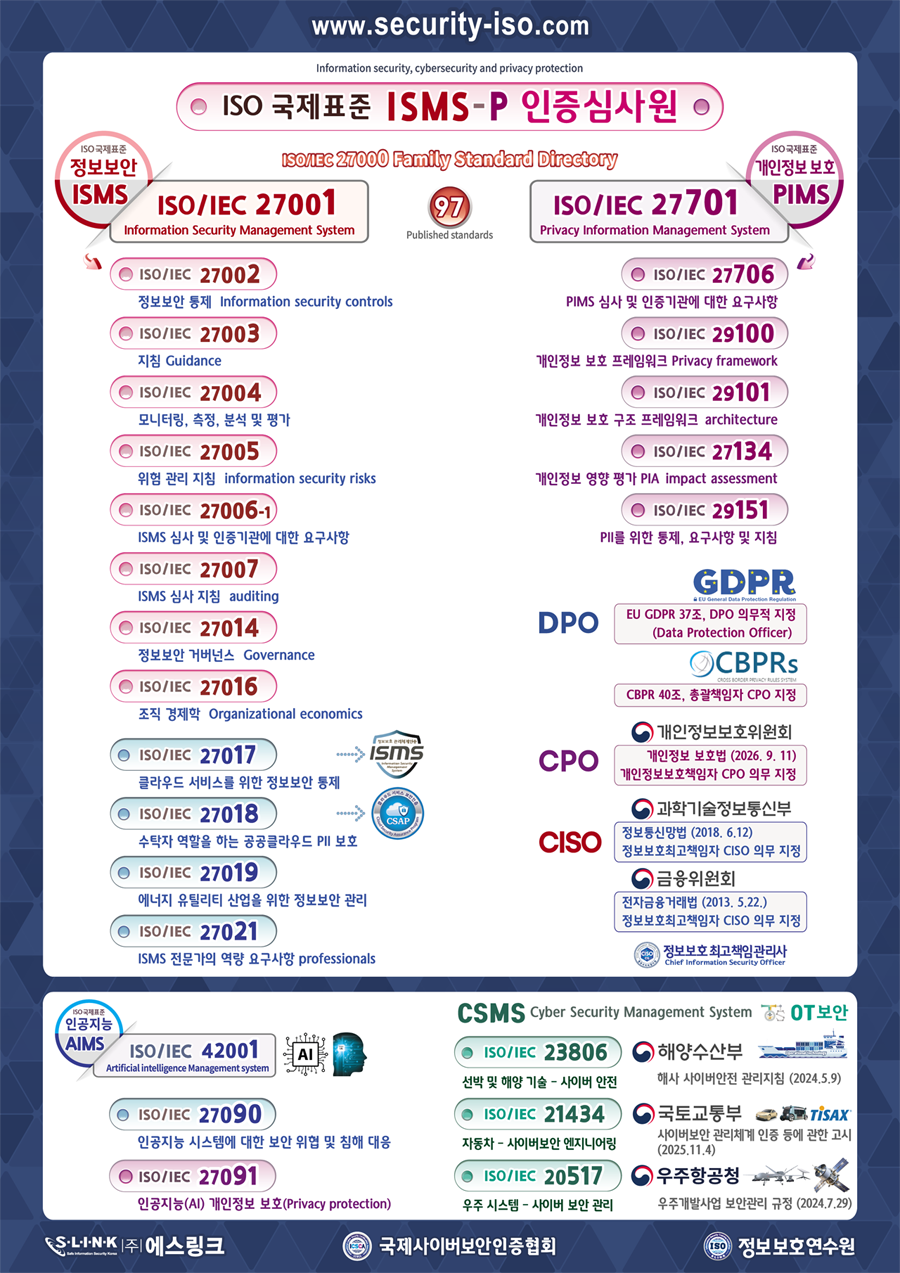
▣ ISO/IEC 27001 Family 하위 99개 규격을 'ISO 정보보호연수원'에서 분석하였습니다.
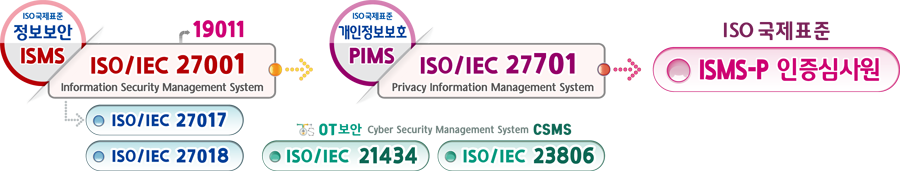
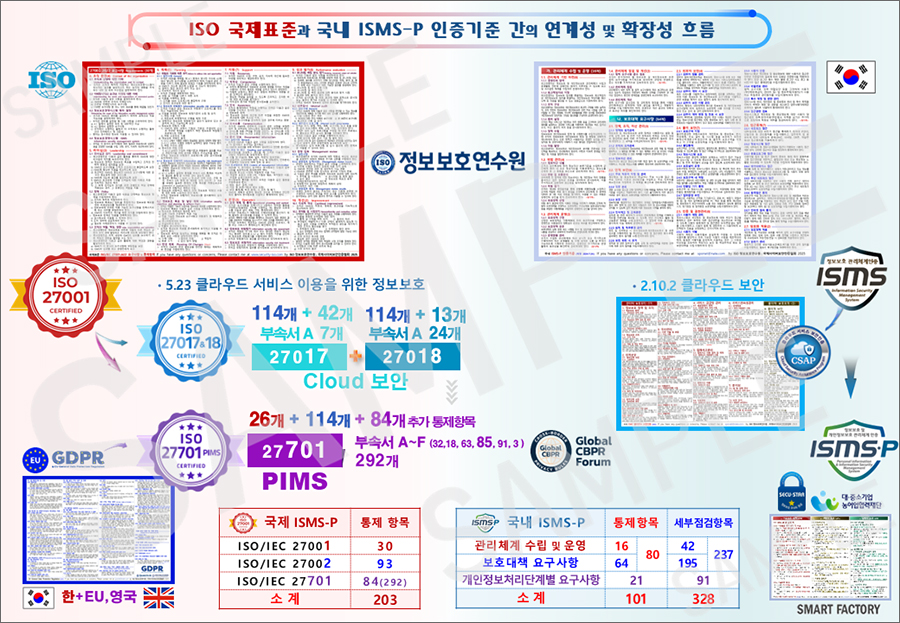
- 조직이 ISMS와 PIMS 간의 정합성과 CSMS, 인공지능 보안, 제조업의 OT보안 등 전산업 영역에서 사이버보안 팀을 운영하거나, 인증심사원이 제3자 평가시 필수적으로 인지해야 하는 ISMS-P 연계 규격의 흐름도를 제작하습니다.
- ISMS-P 수립, 구축, 운영 & 인증심사원 분들은 참고하시기 바랍니다.
|